
Эерэг мэдээллийг эн тэргүүнд
 Дархан:
 Улаанбаатар:
 USD | 3589
 EUR | 3959
 CNY | 535.1
 RUB | 39.95
 JPY | 22.5
 KRW | 2.61
PHP программын эмзэг байдлаас үүдэн хувийн мэдээллээ хамгаалахыг анхаарууллаа

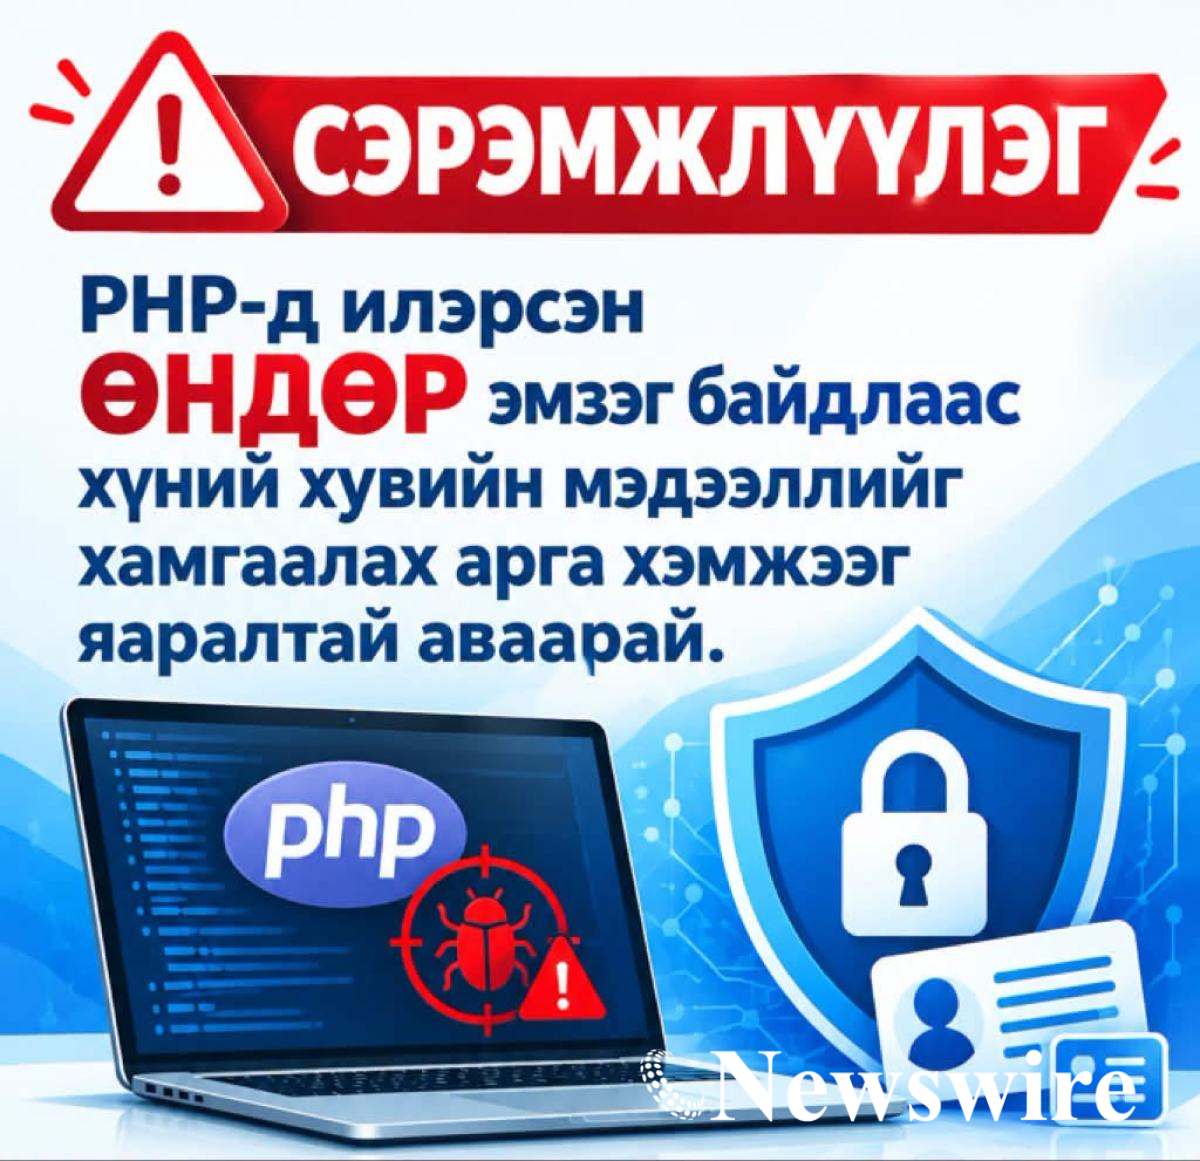
Цахим хуудас, мэдээллийн системд өргөн ашиглагддаг PHP программ хангамжид өндөр эрсдэлтэй эмзэг байдал илэрсэнтэй холбогдуулан хүний хувийн мэдээллийг хамгаалах, болзошгүй кибер халдлагаас урьдчилан сэргийлэх арга хэмжээ авахыг холбогдох байгууллагуудад анхаарууллаа.
Кибер халдлага, зөрчилтэй тэмцэх Нийтийн төвөөс PHP программ хангамжид CVE-2026-109618, CVE-2026-109619 дугаартай эмзэг байдал илэрсэн талаар сэрэмжлүүлэг гаргасан байна.
Эдгээр эмзэг байдлыг тодорхой нөхцөлд ашигласнаар халдагч этгээд нэвтрэх эрхийн баталгаажуулалтгүйгээр серверт хортой код ажиллуулах, мэдээлэлд зөвшөөрөлгүй хандах, мэдээллийг алдагдуулах, өөрчлөх, цахим үйлчилгээний хэвийн ажиллагааг доголдуулах эрсдэлтэй аж.
Үүнтэй холбогдуулан Хүний эрхийн Үндэсний Комиссоос хүний хувийн мэдээлэл цуглуулж, боловсруулж, ашигладаг төрийн болон хувийн хэвшлийн байгууллага, мэдээлэл хариуцагч, мэдээлэл боловсруулагчдад хэд хэдэн арга хэмжээ яаралтай авахыг зөвлөжээ.
Тухайлбал, өөрийн болон гэрээт үйлчилгээ үзүүлэгчийн хариуцдаг цахим хуудас, мэдээллийн систем, серверт PHP ашигладаг эсэх, холбогдох эмзэг байдлын засвар хийгдсэн эсэхийг мэргэжлийн ажилтнаар шалгуулах шаардлагатай. Ялангуяа интернэтээр шууд хандах боломжтой, хүний эмзэг болон олон хүний хувийн мэдээлэл боловсруулдаг системийг нэн тэргүүнд шалгахыг зөвлөсөн байна.
Мөн системийн үйл ажиллагааны бүртгэл, сэжигтэй хандалтыг шалгаж, зөвшөөрөлгүй нэвтрэлт болон мэдээлэл алдагдсан эсэхийг тогтоох, холбогдох бүртгэл, нотлох баримтыг хадгалах шаардлагатайг анхааруулжээ. Халдлага, зөрчлийн шинж илэрвэл эрх бүхий кибер аюулгүй байдлын байгууллагад шуурхай хандахыг зөвлөсөн байна.
Хүний хувийн мэдээлэл хамгаалах тухай хуулийн 22 дугаар зүйлийн 22.1-д зааснаар мэдээлэл боловсруулагч нь мэдээллийн аюулгүй байдлын зөрчлийг мэдсэн даруйдаа мэдээлэл хариуцагчид мэдэгдэх үүрэгтэй. Хэрэв тухайн зөрчил мэдээллийн эзний эрх, хууль ёсны ашиг сонирхолд хохирол учруулахаар бол мэдээллийн эзэнд даруй мэдэгдэж, болзошгүй сөрөг үр дагавар болон авсан арга хэмжээг ойлгомжтой тайлбарлах ёстой юм.
Түүнчлэн мэдээлэл хариуцагч нь гарсан зөрчил, түүний сөрөг үр дагаврыг арилгах чиглэлээр авсан арга хэмжээний бүртгэл хөтөлж, хуульд заасан хугацаанд Хүний эрхийн Үндэсний Комисст хүргүүлэх үүрэгтэйг санууллаа.
Энэхүү сэрэмжлүүлэг нь тодорхой байгууллагын мэдээлэл алдагдсан тухай дүгнэлт биш бөгөөд хүний хувийн мэдээлэлд учирч болзошгүй эрсдэл, хохирлоос урьдчилан сэргийлэх зорилготой юм. Техникийн дэлгэрэнгүй зөвлөмжийг Кибер халдлага, зөрчилтэй тэмцэх Нийтийн төвийн сэрэмжлүүлгээс авах боломжтой.
Эх сурвалж: Хүний эрхийн үндэсний коммисс
Цахим хуудас, мэдээллийн системд өргөн ашиглагддаг PHP программ хангамжид өндөр эрсдэлтэй эмзэг байдал илэрсэнтэй холбогдуулан хүний хувийн мэдээллийг хамгаалах, болзошгүй кибер халдлагаас урьдчилан сэргийлэх арга хэмжээ авахыг холбогдох байгууллагуудад анхаарууллаа.
Кибер халдлага, зөрчилтэй тэмцэх Нийтийн төвөөс PHP программ хангамжид CVE-2026-109618, CVE-2026-109619 дугаартай эмзэг байдал илэрсэн талаар сэрэмжлүүлэг гаргасан байна.
Эдгээр эмзэг байдлыг тодорхой нөхцөлд ашигласнаар халдагч этгээд нэвтрэх эрхийн баталгаажуулалтгүйгээр серверт хортой код ажиллуулах, мэдээлэлд зөвшөөрөлгүй хандах, мэдээллийг алдагдуулах, өөрчлөх, цахим үйлчилгээний хэвийн ажиллагааг доголдуулах эрсдэлтэй аж.
Үүнтэй холбогдуулан Хүний эрхийн Үндэсний Комиссоос хүний хувийн мэдээлэл цуглуулж, боловсруулж, ашигладаг төрийн болон хувийн хэвшлийн байгууллага, мэдээлэл хариуцагч, мэдээлэл боловсруулагчдад хэд хэдэн арга хэмжээ яаралтай авахыг зөвлөжээ.
Тухайлбал, өөрийн болон гэрээт үйлчилгээ үзүүлэгчийн хариуцдаг цахим хуудас, мэдээллийн систем, серверт PHP ашигладаг эсэх, холбогдох эмзэг байдлын засвар хийгдсэн эсэхийг мэргэжлийн ажилтнаар шалгуулах шаардлагатай. Ялангуяа интернэтээр шууд хандах боломжтой, хүний эмзэг болон олон хүний хувийн мэдээлэл боловсруулдаг системийг нэн тэргүүнд шалгахыг зөвлөсөн байна.
Мөн системийн үйл ажиллагааны бүртгэл, сэжигтэй хандалтыг шалгаж, зөвшөөрөлгүй нэвтрэлт болон мэдээлэл алдагдсан эсэхийг тогтоох, холбогдох бүртгэл, нотлох баримтыг хадгалах шаардлагатайг анхааруулжээ. Халдлага, зөрчлийн шинж илэрвэл эрх бүхий кибер аюулгүй байдлын байгууллагад шуурхай хандахыг зөвлөсөн байна.
Хүний хувийн мэдээлэл хамгаалах тухай хуулийн 22 дугаар зүйлийн 22.1-д зааснаар мэдээлэл боловсруулагч нь мэдээллийн аюулгүй байдлын зөрчлийг мэдсэн даруйдаа мэдээлэл хариуцагчид мэдэгдэх үүрэгтэй. Хэрэв тухайн зөрчил мэдээллийн эзний эрх, хууль ёсны ашиг сонирхолд хохирол учруулахаар бол мэдээллийн эзэнд даруй мэдэгдэж, болзошгүй сөрөг үр дагавар болон авсан арга хэмжээг ойлгомжтой тайлбарлах ёстой юм.
Түүнчлэн мэдээлэл хариуцагч нь гарсан зөрчил, түүний сөрөг үр дагаврыг арилгах чиглэлээр авсан арга хэмжээний бүртгэл хөтөлж, хуульд заасан хугацаанд Хүний эрхийн Үндэсний Комисст хүргүүлэх үүрэгтэйг санууллаа.
Энэхүү сэрэмжлүүлэг нь тодорхой байгууллагын мэдээлэл алдагдсан тухай дүгнэлт биш бөгөөд хүний хувийн мэдээлэлд учирч болзошгүй эрсдэл, хохирлоос урьдчилан сэргийлэх зорилготой юм. Техникийн дэлгэрэнгүй зөвлөмжийг Кибер халдлага, зөрчилтэй тэмцэх Нийтийн төвийн сэрэмжлүүлгээс авах боломжтой.
Эх сурвалж: Хүний эрхийн үндэсний коммисс
#онцолсон, #PHP программ,
Санал болгох


Дээш